Pełnomocnik rządu do spraw cyberbezpieczeństwa opublikował katalog środków organizacyjnych i technicznych dla podmiotów krajowego systemu cyberbezpieczeństwa. Dokument obejmuje nadzór kierownictwa, dostęp do systemów, kopie zapasowe i reagowanie na incydenty.
Dokument z 15 października
Rekomendacja nr 2026-67a-9 została podpisana przez Krzysztofa Gawkowskiego 15 października 2026 r., a Ministerstwo Cyfryzacji opublikowało informację o niej dzień później. Jako podstawę dokument wskazuje art. 67a ustawy o krajowym systemie cyberbezpieczeństwa. Resort przedstawia go jako punkt wyjścia do budowania i wzmacniania odporności organizacji.
Zakres nie ogranicza się do zakupów zabezpieczeń. Wśród obszarów wymienionych przez ministerstwo są zarządzanie ryzykiem, inwentaryzacja urządzeń i systemów, kontrola uprawnień, aktualizacje, kryptografia, bezpieczeństwo fizyczne oraz relacje z dostawcami. Osobne miejsce zajmują szkolenia pracowników i sprawdzanie skuteczności stosowanych rozwiązań.
Co zapisano w pełnej rekomendacji
Ośmiostronicowy dokument precyzuje rolę kierownictwa. Zaleca formalne przypisanie odpowiedzialności, określenie ról i kompetencji oraz okresowe raportowanie ryzyka. Wskazuje też coroczne szkolenia dla kierownika podmiotu i osób zajmujących się cyberbezpieczeństwem. Ocena ryzyka ma być ponawiana co najmniej raz w roku oraz po istotnych zmianach organizacyjnych, technologicznych lub infrastrukturalnych.
W sprawach dostępu autor rekomenduje uwierzytelnianie wieloskładnikowe dla pracy zdalnej, poczty, systemów krytycznych i kont uprzywilejowanych. Zaleca wyłączenie bezpośredniego dostępu administracyjnego z publicznego internetu, a także odbieranie lub zmianę uprawnień osobom, które kończą zadania albo zmieniają stanowisko.
Kopie trzeba również odtwarzać
Część dotycząca kopii zapasowych obejmuje ich oddzielenie od środowiska produkcyjnego i ochronę przed usunięciem, modyfikacją lub zaszyfrowaniem. Zalecane są regularne próby odtwarzania, z dokumentowaniem wyników. Organizacja powinna także określić docelowy czas przywrócenia usług i dopuszczalną utratę danych dla kluczowych systemów.
W obszarze incydentów dokument wskazuje potrzebę ustalenia ścieżek eskalacji, wyznaczenia odpowiedzialnych osób i zabezpieczania dowodów. Przy dostawcach zaleca ocenę ryzyka przed wyborem oraz w trakcie współpracy, a także kontrolowanie przyznanego im dostępu. To przykłady działań wymagających decyzji organizacyjnych, a nie wyłącznie pracy administratora.
Zalecenia wymagają dopasowania do podmiotu
W końcowej części pełnomocnik zaznacza pomocniczy charakter rekomendacji. Katalog nie zastępuje obowiązków wynikających z przepisów ani indywidualnej oceny ryzyka. Dobór środków ma uwzględniać charakter i skalę działalności, znaczenie systemów, rodzaj usług oraz możliwe skutki incydentu.
Publikacja nie jest więc potwierdzeniem wdrożenia tych środków przez wszystkie instytucje. Pokazuje natomiast, jakie obszary rządowy pełnomocnik zaleca uwzględniać w zarządzaniu bezpieczeństwem podmiotów KSC. Pełna treść jest dostępna w załączniku na stronie Ministerstwa Cyfryzacji.
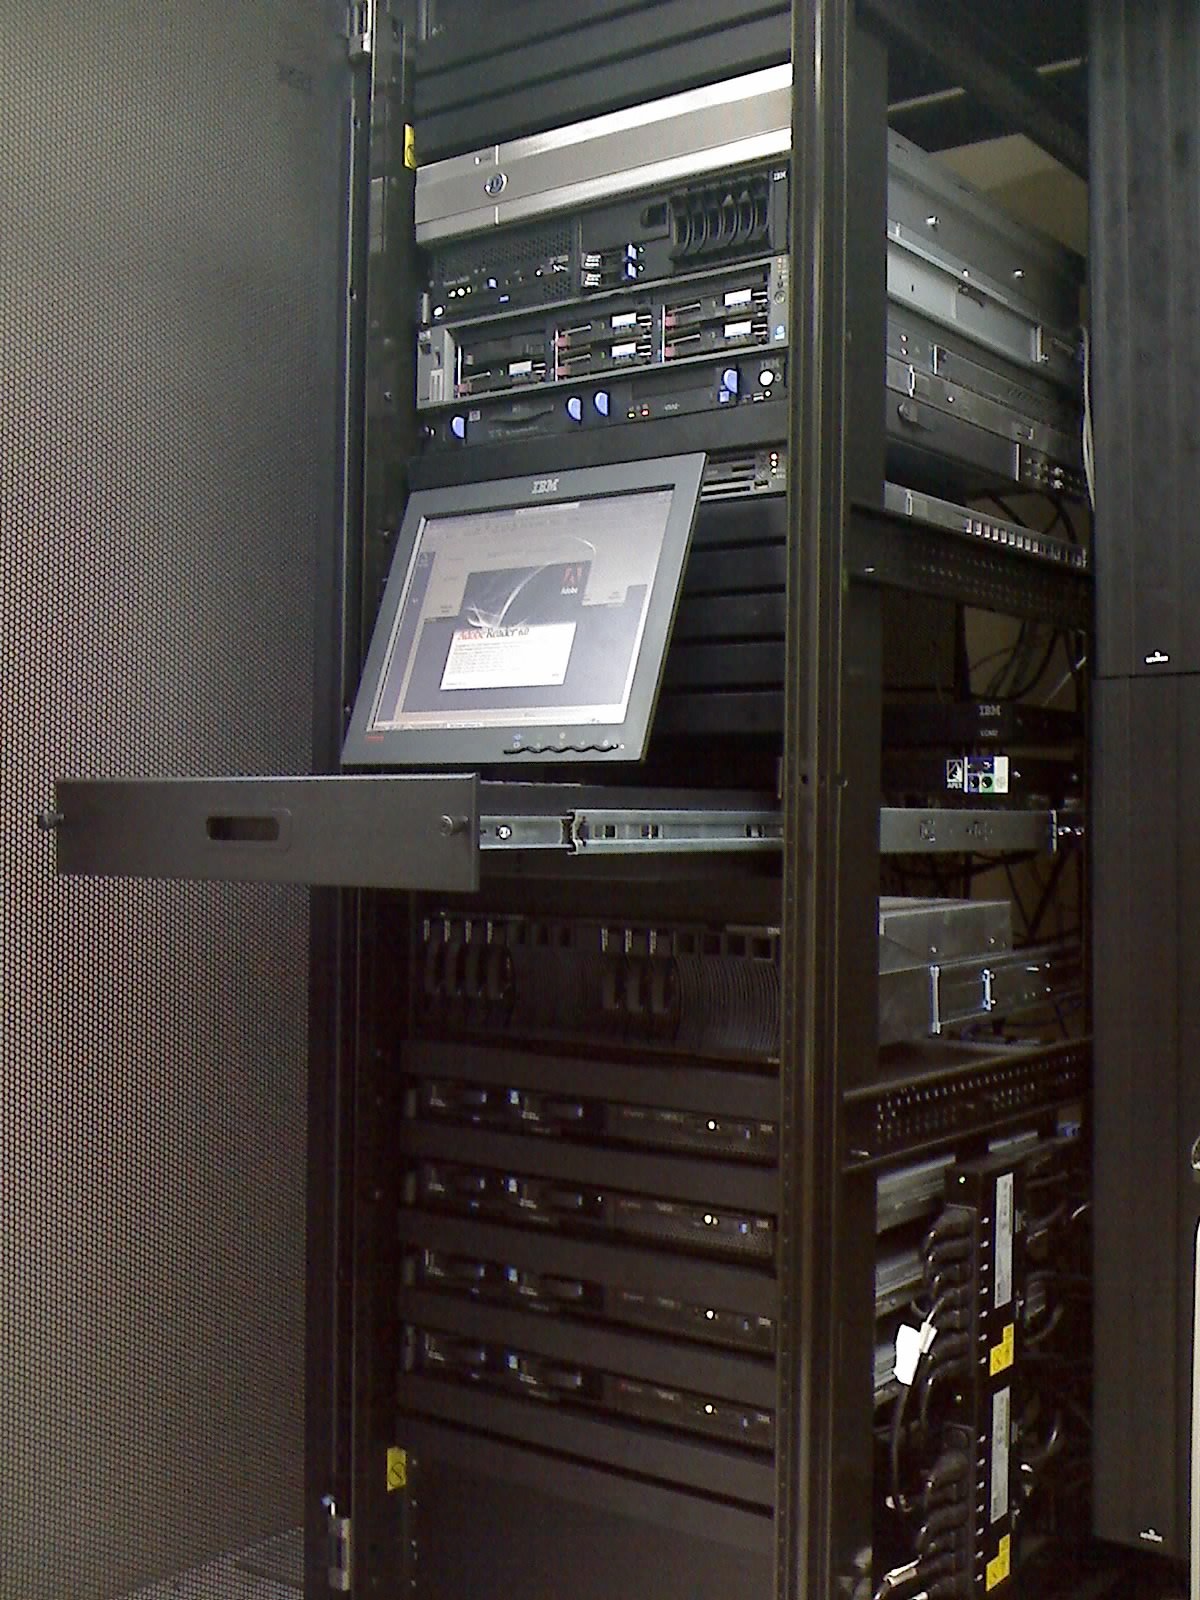
Zdjęcie wyróżniające: Szafa serwerowa, fotografia ilustracyjna z 2007 r. Fot. Jfreyre, CC BY-SA 3.0, Wikimedia Commons. Wersja Jahoe z 2013 r. z bezstratną optymalizacją; nasza kopia ponownie zapisana jako JPEG.
Ilustracja 1: Jfreyre; źródło ilustracji; licencja.
Źródło informacji: PAP MediaRoom; Źródło 2; Źródło 3.